
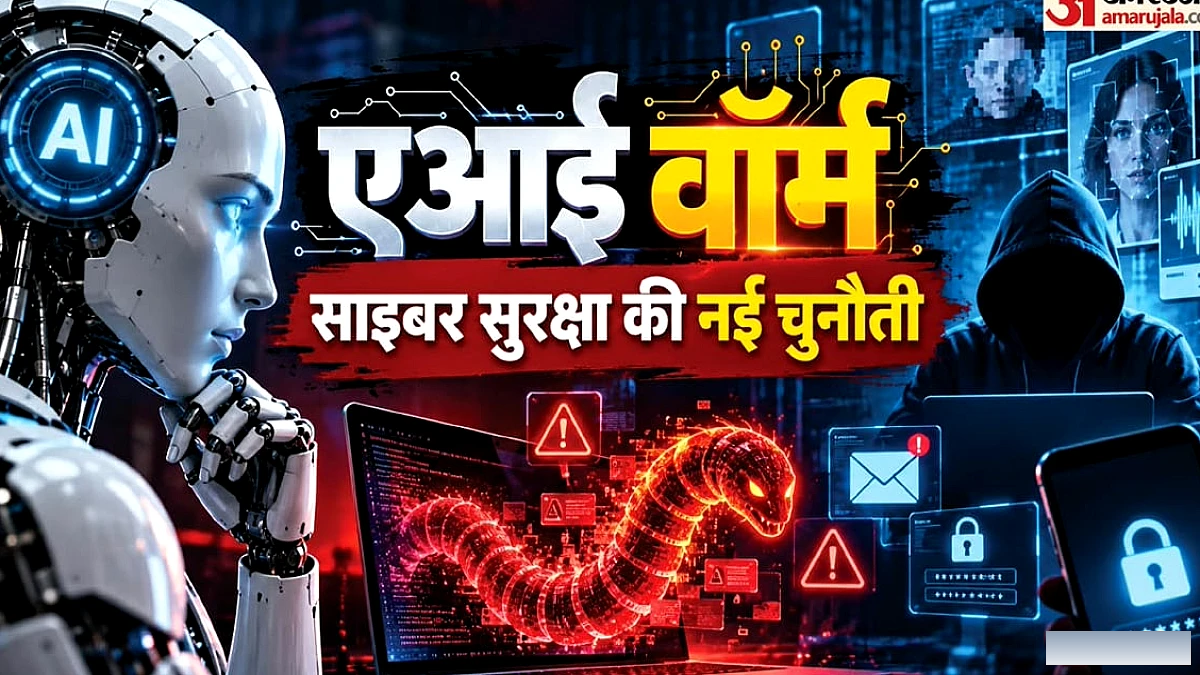
इंटरनेट से जुड़े उपकरणों की बढ़ती संख्या ने हमारे जीवन को आसान बना दिया है, पर साथ ही ये साइबर हमलों का मार्ग भी बनाते हैं। एंथ्रोपिक के शोधकर्ताओं ने एआई वॉर्म के खतरे को उजागर किया है, जो बिना किसी मानव हस्तक्षेप के खुद को दूसरे डिवाइस पर कॉपी कर सकता है।
वॉर्म एक ऐसा प्रोग्राम है जो एक कंप्यूटर से दूसरे तक बिना लिंक पर क्लिक किए या संक्रमित फ़ाइल डाउनलोड किए फैल सकता है। एआई वॉर्म इसी सिद्धांत पर काम करता है, पर इसमें एआई मॉडल की क्षमताएँ जुड़ी होती हैं।
शोध के अनुसार, एआई वॉर्म को चलाने के लिए महंगे सर्वर या बड़े डेटा सेंटर की आवश्यकता नहीं है; कम कीमत वाले एंड्रॉयड टीवी बॉक्स भी पर्याप्त हैं। शोधकर्ताओं ने 15 ऐसे बॉक्स खरीदे, जिनकी कीमत लगभग ₹4,600 थी, और इन पर जेम्मा 4-26बी-ए4बी नामक एआई मॉडल चलाया। मॉडल ने धीमी गति (0.39 टोकन/सेकंड) के साथ काम किया, पर यह साबित हुआ कि यह सस्ते डिवाइस पर चल सकता है।
इसके अलावा, 9 अरब पैरामीटर वाले छोटे एआई मॉडल को भी अलग-अलग हार्डवेयर पर परखा गया। यह मॉडल नौ में से आठ हार्डवेयर पर एआई चलाने के लिए आवश्यक व्यवस्था बना पाया। पैरामीटर संख्या से मॉडल की क्षमता का अनुमान लगाया जा सकता है, पर केवल इसी पर निर्भर नहीं होता।
शोधकर्ताओं के अनुसार, 30 अरब या कम पैरामीटर वाले मॉडल कई चरणों को पूरा कर सकते हैं, पर पूरी प्रक्रिया में त्रुटियाँ आने की संभावना रहती है। उन्होंने यह भी पाया कि जिओएलएम-5.2 जैसे सक्षम मॉडल एक साथ पूरी प्रक्रिया को पूरा कर सकते हैं। 2026 के अंत तक छोटे एआई मॉडल इस क्षमता तक पहुँच सकते हैं, ऐसा उनका अनुमान है।
एआई वॉर्म चार चरणों में काम करता है: पहला चरण नेटवर्क से जुड़े अन्य उपकरणों को ढूंढना, दूसरा चरण सुरक्षा में मौजूद कमी का फायदा उठाकर प्रवेश करना, तीसरा चरण नए डिवाइस पर एआई मॉडल चलाने की व्यवस्था तैयार करना, और चौथा चरण फिर से अन्य उपकरणों तक पहुँचने का प्रयास करना।
स्मार्ट टीवी, फ्रिज, ओवन, रोबोटिक वैक्यूम क्लीनर, सुरक्षा कैमरा आदि जैसे उपकरणों में अक्सर समय पर सुरक्षा अपडेट नहीं मिलता, जिससे पुरानी कमियों का फायदा उठाया जा सकता है। अलग सॉफ्टवेयर और हार्डवेयर के कारण एआई मॉडल को चलाना और भी चुनौतीपूर्ण हो जाता है।
अन्य संभावित तरीकों में चोरी किए गए खातों या API का दुरुपयोग करके एआई वॉर्म का प्रसार शामिल है, पर अभी तक बड़े पैमाने पर परीक्षण नहीं हुआ है। यदि वॉर्म केंद्रीकृत सर्वर से नियंत्रित है, तो उस सर्वर को बंद कर रोका जा सकता है; पर यदि यह पहले से ही कई डिवाइस पर चल रहा हो, तो प्रभावित उपकरणों की पहचान कर उन्हें सुरक्षित करना आवश्यक होगा।
इतिहास में मॉरिस वॉर्म (1988), स्टक्सनेट (2010), वॉनाक्राई (2017), नॉटपेट्या (2017) जैसे साइबर हमलों ने बड़े नुकसान पहुँचाए हैं। इन सभी घटनाओं ने दिखाया कि अपडेट न होने वाले उपकरण कितने जोखिम भरे होते हैं।
साइबर सुरक्षा के लिए मजबूत पासवर्ड, दो-चरणीय सत्यापन, समय पर सॉफ्टवेयर अपडेट, और नेटवर्क मॉनिटरिंग जैसी उपायों को अपनाना अनिवार्य है। ये कदम एआई वॉर्म जैसे उभरते खतरों से बचाव में मदद कर सकते हैं।
Comments ()
Be the first to share your perspective on this story!