
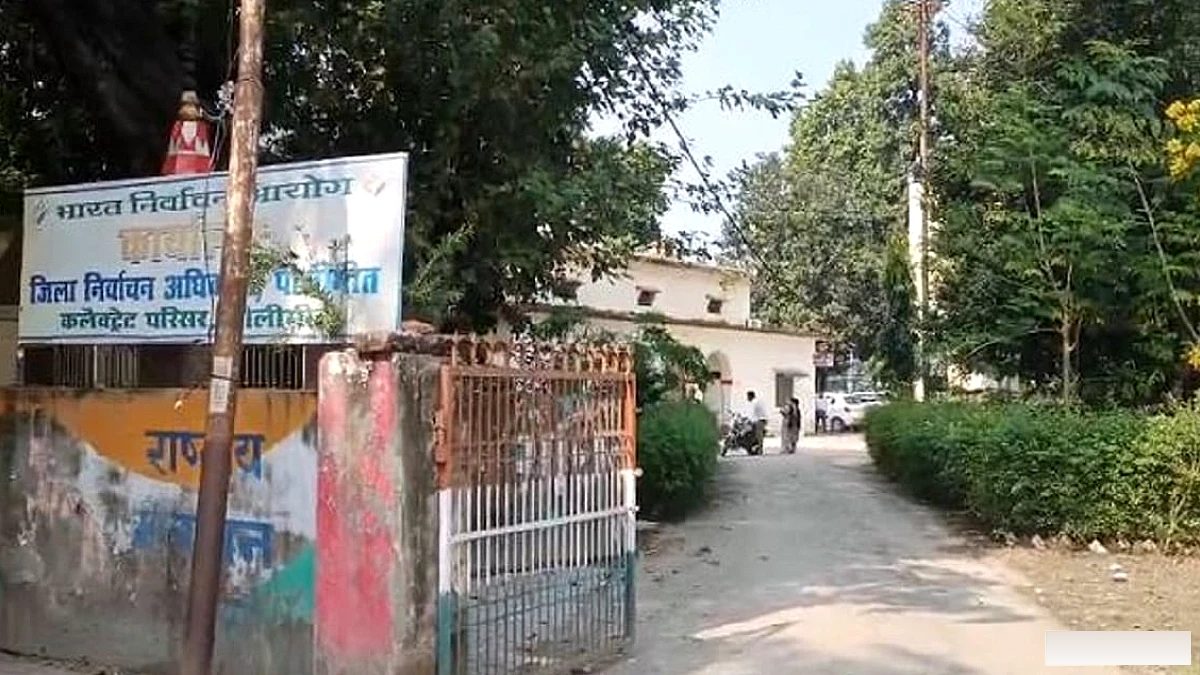
पीलीभीत की सदर विधानसभा क्षेत्र की मतदाता सूची में संशोधन के नाम पर हुआ कथित फर्जीवाड़ा अब दो एसडीएम और एक कंप्यूटर ऑपरेटर पर कार्रवाई तक सीमित नहीं रह गया है, बल्कि उच्चाधिकारियों पर भी इसकी आंच आनी तय मानी जा रही है। मतदाता सूची में संशोधन का फर्जीवाड़ा सामान्य चूक नहीं, बल्कि अब एक सोची-समझी और गहरी गड़बड़ी का परिणाम माना जा रहा है।
अब जिला स्तर की निगरानी पर भी सवाल मामले की गंभीरता को देखते हुए अब यह सवाल भी उठ रहा है कि जब तीन महीने तक हजारों प्रविष्टियां दर्ज और स्वीकृत होती रहीं तो जिला निर्वाचन कार्यालय के स्तर पर उनकी निगरानी कैसे हुई? मुख्य निर्वाचन अधिकारी कार्यालय की ओर से जिला स्तर पर मॉनिटरिंग और जिम्मेदारी के बिंदुओं की पड़ताल किए जाने की जानकारी सामने आई है। इस क्रम में संबंधित अवधि में तैनात रहे पूर्व और वर्तमान जिला निर्वाचन अधिकारियों से भी चुंनाव आयोग ने स्पष्टीकरण मांगा है। शिकायत से उच्चस्तरीय जांच तक ऐसे बढ़ी कार्यवाही
ईआरओ की आईडी ऑपरेटर तक कैसे पहुंची? प्रशासनिक जांच में सामने आया कि कंप्यूटर ऑपरेटर अनिल कुमार को ईआरओ की लॉगिन आईडी और पासवर्ड दिए गए थे। आरोप है कि इसी लॉगिन के माध्यम से मूल फॉर्म के बिना ही मतदाताओं के विवरण में संशोधन किए गए। निर्वाचन व्यवस्था में लॉगिन आईडी और पासवर्ड संबंधित अधिकारी की जिम्मेदारी और नियंत्रण में रहते हैं। ऐसे में यह सवाल महत्वपूर्ण हो गया है कि गोपनीय लॉगिन ऑपरेटर तक कैसे पहुंचा, कितनी प्रविष्टियां किसके स्तर से दर्ज हुईं और उन्हें अंतिम मंजूरी किसने दी? जांच में मयंक गोस्वामी और हेमंत चौधरी की भूमिका भी सामने आने के बाद दोनों के खिलाफ सहायक जिला निर्वाचन अधिकारी की तहरीर पर 22 अक्तूबर को कोतवाली नगर में मुकदमा दर्ज कराया गया। दोनों उस अवधि में सदर विधानसभा क्षेत्र के ईआरओ रहे थे। ऑपरेटर अनिल कुमार के खिलाफ भी रिपोर्ट दर्ज हुई। बाद में उसकी सेवा समाप्त करने की संस्तुति निर्वाचन आयोग को भेज दी गई।
जांच में इन सवालों के जवाब आना बाकी ईआरओ की गोपनीय लॉगिन आईडी और पासवर्ड ऑपरेटर तक कैसे पहुंचे? मूल फॉर्म के बिना 10,470 प्रविष्टियों को मंजूरी किस प्रक्रिया से मिली? बीएलओ और एईआरओ स्तर पर सत्यापन की व्यवस्था क्यों प्रभावी नहीं रही? डिजिटल लॉगिन का इस्तेमाल किसने और किन तारीखों में किया? जिला निर्वाचन कार्यालय ने नियमित समीक्षा के दौरान इतनी बड़ी संख्या में प्रविष्टियों की जांच क्यों नहीं की? पांच एईआरओ और संबंधित निगरानी अधिकारियों की क्या जिम्मेदारी बनती है? प्रदेशभर के अधिकारियों को लॉगिन सुरक्षा के निर्देश पीलीभीत के प्रकरण ने निर्वाचन संबंधी डिजिटल व्यवस्था की सुरक्षा पर भी सवाल खड़े किए हैं। ईआरओ की यूजर आईडी, पासवर्ड और ओटीपी की गोपनीयता बनाए रखना अब अहम विषय बन गया है। निर्वाचन अधिकारियों को निर्देश दिए गए हैं कि वे अपनी लॉगिन जानकारी किसी अन्य व्यक्ति से साझा न करें और ईसीआई नेट पर स्वयं लॉगिन कर प्रतिदिन कामकाज की समीक्षा करें। इसका उद्देश्य किसी ऑपरेटर या दूसरे कर्मचारी के स्तर से अनधिकृत बदलाव की आशंका को रोकना है।
अब पुलिस की विवेचना में कंप्यूटर सिस्टम, लॉगिन हिस्ट्री, डिजिटल रिकॉर्ड और प्रविष्टियों की स्वीकृति से जुड़े तथ्यों की जांच महत्वपूर्ण होगी। इससे यह स्पष्ट हो सकेगा कि संशोधन किस लॉगिन से, किस समय और किस स्तर पर किए गए। फिलहाल प्रशासनिक जांच, विभागीय कार्रवाई और निर्वाचन आयोग के निर्देशों के बाद इस प्रकरण में जवाबदेही तय होने का इंतजार है। सीओ सिटी अमरनाथ वर्मा ने बताया कि इस मामले में कोतवाली में एफआईआर दर्ज है। तथ्यों के आधार पर मामले की विवेचना चल रही है। जांच में जो भी तथ्य सामने आएंगे उसके अनुसार नियमानुसार पुलिस के स्तर से कार्रवाई की जाएगी। जिलाधिकारी आलोक कुमार ने बताया कि सदर विधानसभा क्षेत्र की मतदाता सूची में सामने आईं 10,470 नामों की गड़बड़ी को अब नियमानुसार दुरुस्त कराया जा रहा है। इसके लिए 12 नवंबर से शुरू हो रहे विशेष संक्षिप्त पुनरीक्षण अभियान के दौरान प्राप्त आवेदनों के आधार पर इन त्रुटियों को ठीक कराया जाएगा।
Comments ()
Be the first to share your perspective on this story!