
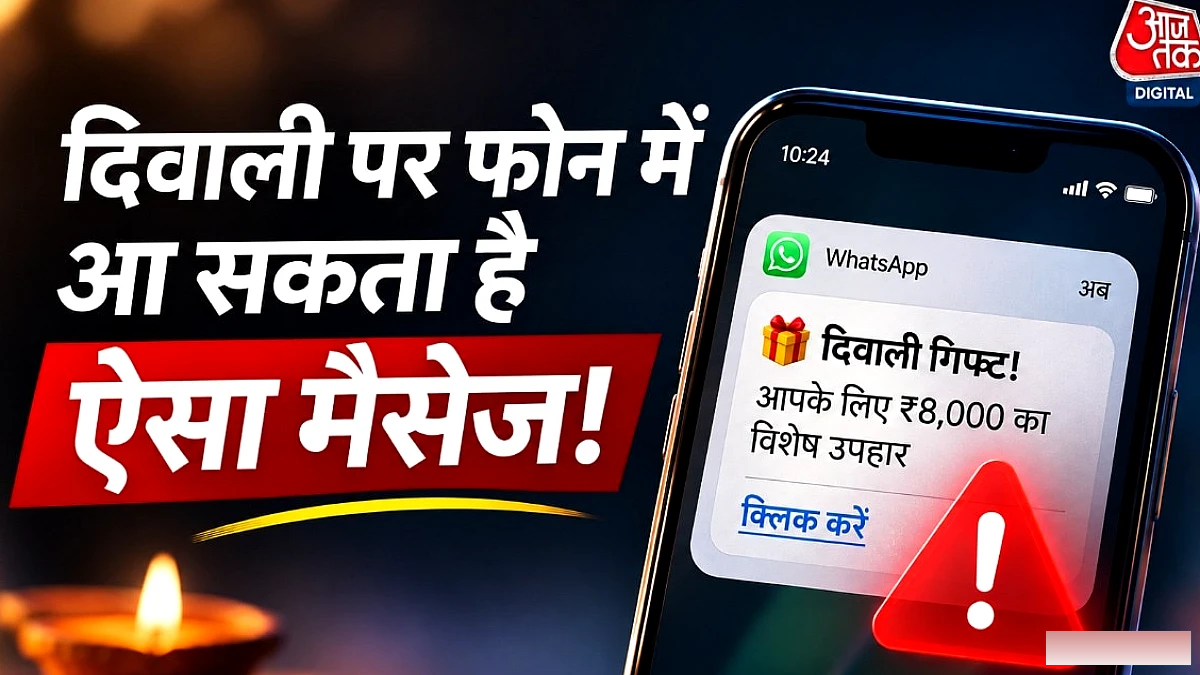
दिवाली के मौसम में व्हाट्सएप व अन्य सोशल प्लेटफ़ॉर्म पर नकली गिफ्ट, कैशबैक और सरकारी सहायता के नाम पर लिंक भेजे जा रहे हैं। इन संदेशों का उद्देश्य आपकी निजी जानकारी और बैंकिंग विवरण चुराना है।
यदि आपके फ़ोन पर ऐसा कोई मैसेज आता है जिसमें हजारों रुपये का गिफ्ट या मुफ्त पैसे मिलने का दावा किया गया हो, तो तुरंत लिंक पर क्लिक न करें। ठग इस अवसर का फायदा उठाकर लोगों को फँसाते हैं।
इन फर्जी लिंक में अक्सर सरकारी योजना, डिजिटल पेमेंट कंपनी या बड़े ब्रांड का लोगो दिखाया जाता है, लेकिन असली मकसद आपके डेटा को चुराना होता है।
पुणे की साइबर पुलिस और हैदराबाद पुलिस ने ऐसे संदेशों के बारे में चेतावनी जारी की है, इसलिए सतर्क रहें।
आइए जानते हैं कि ये मैसेज किन‑किन रूपों में आते हैं और आप कैसे बचाव कर सकते हैं।
1. सरकारी गिफ्ट का दावा
कभी‑कभी कहा जाता है कि प्रधानमंत्री नरेंद्र मोदी की ओर से सभी नागरिकों को 8,000 रुपये का दिवाली गिफ्ट मिलेगा। मैसेज में एक लिंक दिया जाता है और रजिस्ट्रेशन करने के बाद पैसे मिलने का वादा किया जाता है। यह पूरी तरह फर्जी है। लिंक पर क्लिक करके ठग आपके आधार, पैन, बैंक अकाउंट जैसी संवेदनशील जानकारी ले सकते हैं और कभी‑कभी प्रोसेसिंग फ़ीस भी माँग सकते हैं।
क्या करें: किसी भी सरकारी योजना की जानकारी आधिकारिक वेबसाइट या पोर्टल पर ही जाँचें। अनजान लिंक से कभी रजिस्ट्रेशन न करें।
2. डिजिटल पेमेंट कंपनी का नाम लेकर कैशबैक
कई संदेशों में कहा जाता है कि आपको दिवाली पर 500‑1,000 रुपये का कैशबैक या गिफ्ट मिला है और उसे पाने के लिए दिए गए लिंक पर क्लिक करें। ठग असली कंपनी का लोगो इस्तेमाल करके नकली साइट बनाते हैं जहाँ आपसे बैंकिंग या UPI PIN जैसी जानकारी माँगी जाती है।
क्या करें: कैशबैक या गिफ्ट की पुष्टि कंपनी के आधिकारिक ऐप या वेबसाइट से करें। कभी भी अपना UPI PIN या पासवर्ड ऐसी साइट पर न डालें।
3. ग्रीटिंग कार्ड या वीडियो का लिंक
दिवाली की शुभकामनाएँ भेजते समय अक्सर लोग फोटो, वीडियो या डिजिटल कार्ड शेयर करते हैं। ठग इस आदत का फायदा उठाकर अनजान नंबर से लिंक भेजते हैं, जो कभी‑कभी आपके परिचित के अकाउंट से भी आ सकता है। लिंक खोलने पर आप नकली साइट या मालिशियस ऐप डाउनलोड पेज पर पहुँच सकते हैं, और कुछ मामलों में व्हाट्सएप अकाउंट तक अनधिकृत पहुंच भी बना सकते हैं।
क्या करें: अनजान वेबसाइट पर व्हाट्सएप नंबर या लिंकिंग कोड न डालें। यदि किसी परिचित से लिंक आया हो, तो फ़ोन पर पुष्टि कर लें।
4. APK फ़ाइल डाउनलोड करने का मैसेज
कुछ संदेशों में दिवाली ऑफर या विशेष छूट के नाम पर APK फ़ाइल डाउनलोड करने का कहा जाता है। अनजान स्रोत से डाउनलोड की गई APK में मालवेयर हो सकता है, जो इंस्टॉल होने पर आपके फोन की सभी डेटा, बैंकिंग जानकारी और OTP तक पहुँच बना सकता है।
क्या करें: अनजान स्रोत से कोई भी APK इंस्टॉल न करें। ऐप केवल Google Play Store या आधिकारिक ऐप स्टोर से ही डाउनलोड करें।
5. QR कोड स्कैन करके गिफ्ट का ऑफर
ऑनलाइन खरीदारी में QR कोड का उपयोग बढ़ा है, और ठग इसे गिफ्ट या कैशबैक के बहाने से भेजते हैं। यदि कोई QR कोड स्कैन करने पर UPI PIN डालने को कहे, तो यह संभावित धोखा है—क्योंकि गिफ्ट प्राप्त करने के लिए आमतौर पर PIN की जरूरत नहीं होती।
क्या करें: अनजान QR कोड को स्कैन न करें। भुगतान करने से पहले प्राप्तकर्ता का नाम और राशि की दोबारा जाँच करें।
इन फर्जी लिंक पर क्लिक करने से आपका बैंक अकाउंट तुरंत खाली नहीं होता, पर यह आपको नकली साइट पर ले जा सकता है जहाँ आपसे बैंकिंग विवरण, पासवर्ड या OTP जैसी संवेदनशील जानकारी माँगी जाती है। कभी‑कभी लिंक मालवेयर डाउनलोड कराता है या फर्जी भुगतान को मंजूरी देता है।
साइबर ठगों से बचने के लिए निम्नलिखित सात उपाय अपनाएँ:
- संदेहजनक लिंक को कभी न खोलें।
- आधिकारिक वेबसाइट या ऐप पर ही किसी योजना या ऑफर की पुष्टि करें।
- अपना UPI PIN और पासवर्ड कभी भी अनजान साइट पर न डालें।
- फ़ोन में स्थापित एंटी‑वायरस ऐप रखें और नियमित अपडेट करें।
- संदेहजनक संदेश को तुरंत ब्लॉक और रिपोर्ट करें।
- फ़िशिंग‑प्रूफ ब्राउज़र एक्सटेंशन का उपयोग करें।
- यदि लिंक पर क्लिक कर दिया, तो तुरंत बैंक को सूचित करें और ट्रांज़ैक्शन को रोकें।
अगर गलती से लिंक खोल दिया या कोई जानकारी भर दी, तो घबराएँ नहीं। सबसे पहले अपने बैंक को सूचित करें, ट्रांज़ैक्शन को रोकने की मांग करें और 1930 (राष्ट्रीय साइबर क्राइम हेल्पलाइन) पर तुरंत रिपोर्ट करें। शिकायत करते समय ट्रांज़ैक्शन आईडी, बैंक विवरण, संदिग्ध मोबाइल नंबर और स्क्रीनशॉट सुरक्षित रखें।
साइबर फ्रॉड में शुरुआती कार्रवाई बहुत महत्वपूर्ण होती है; जितनी जल्दी आप रिपोर्ट करेंगे, उतनी ही तेज़ी से एजेंसियों और बैंकों को कार्रवाई करने का मौका मिलेगा।

Comments ()
Be the first to share your perspective on this story!